- Tallinn03:00
- Ljubljana02:00
- Novi Sad02:00
Į kiekvieną užklausą atsakome per vieną darbo dieną.
Programinės įrangos kūrimas kūrėjų įrankiams ir platformoms
Kuriame kūrėjų platformas ir DI padedamus įrankius atvirojo kodo prižiūrėtojams, programuotojų komandoms, kūrėjų platformas kuriančioms įmonėms ir DI startuoliams.
Nuo programuojančių agentų ir izoliuotų peržiūros aplinkų iki GitHub integracijų ir peržiūros procesų, kuriuose sprendimą priima žmogus. Kuriame įrankius, kuriais programuotojai kuria.
Mūsų produktai
Mūsų sukurta kūrėjų platforma, veikianti produkcinėje aplinkoje
DuckPond veikia jau šiandien, o tą patį agentų, sandbox ir pull request mechanizmą galima pritaikyti jūsų produktui.
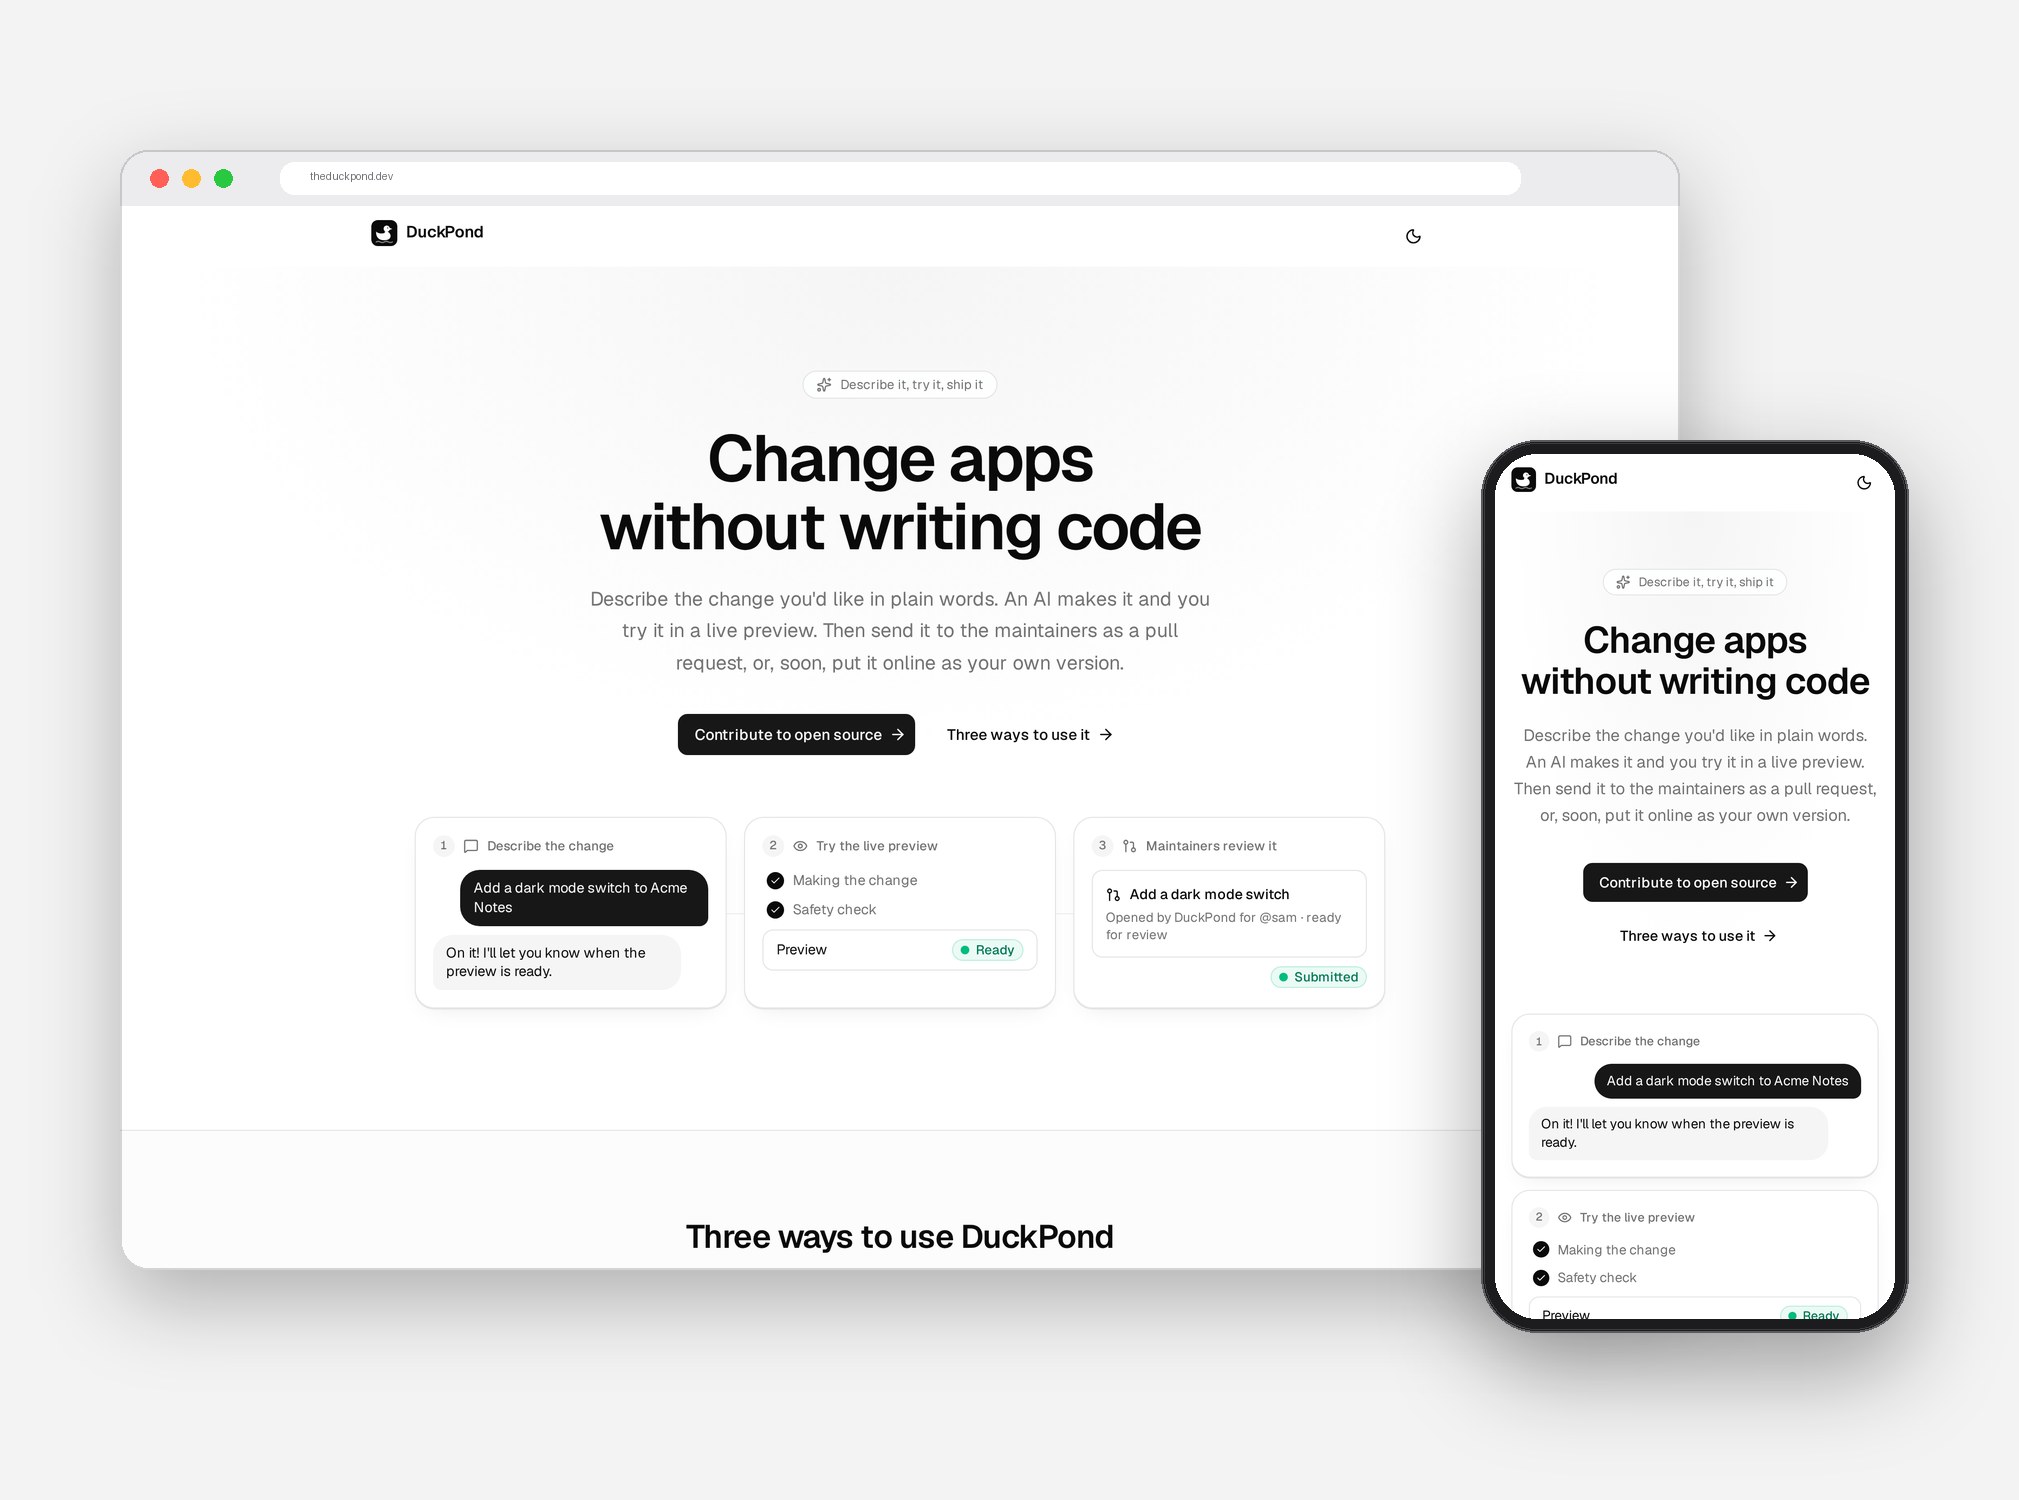
Keiskite programas nerašydami kodo
DuckPond
DuckPond leidžia bet kam paprastais žodžiais aprašyti programos pakeitimą, išbandyti jį tiesioginėje peržiūroje ir nusiųsti prižiūrėtojams kaip pull request. Pakeitimo autorius kodo niekada neliečia; prižiūrėtojai peržiūri taip, kaip įpratę. Sukūrėme DI agentus, kurie atlieka pakeitimą, sandbox, kuriame veikia kiekviena peržiūra, ir GitHub pull request procesą, dėl kurio prižiūrėtojai sprendžia, kas patenka į produkciją.
Pagrindinės funkcijos
DI agentai, kurie atlieka pakeitimą
Aprašytas pakeitimas tampa veikiančiu tikros kodo bazės pataisymu, kurį agentas atlieka naudotojo paties DI paskyroje, su saugumo patikra prieš ką nors parodant.
Tiesioginės peržiūros sandbox aplinkoje
Kiekvienas pakeitimas veikia izoliuotame sandbox su tiesiogine peržiūra, kurią naudotojas gali išbandyti ir tobulinti, todėl niekas nevertinama vien pagal diff.
GitHub pull request procesas
Baigtas pakeitimas atidaromas kaip pull request naudotojo vardu, o prižiūrėtojai jį peržiūri, prašo pataisymų arba sujungia (merge) GitHub kaip įprasta.
Privačios darbo erdvės
Privačiose repozitorijose pakeitimų autoriai aprašo pakeitimus niekada nematydami išeities kodo, ir niekas nepasiekia repozitorijos, kol savininkas to neperžiūri.
Panaudojimo atvejai
Kaip kuriame kūrėjų įrankius
Agentai, sandbox aplinkos ir pull request. Dalys, kurioms dauguma komandų skiria metus
Kiekvienas mūsų pristatomas kūrėjų įrankis remiasi tuo pačiu sluoksniu: programuojančiu agentu, izoliuota aplinka jo darbui vykdyti, peržiūros žingsniu prieš bet ką diegiant ir integracijomis, kurios įrankį pastato ten, kur programuotojai jau dirba.
DI programavimo agentai
Claude ir kitais modeliais pagrįsti agentai, kurie skaito kodo bazę, atlieka apibrėžtos apimties pakeitimą, paleidžia patikras ir paaiškina, ką padarė.
Izoliuotos sandbox aplinkos
Laikinos aplinkos, kuriose sugeneruotas kodas veikia su tiesiogine peržiūra ir be prieigos prie nieko, ko neturėtų pasiekti.
Git pagrindu veikiantys procesai
Pull request, branch'ai, peržiūros ir patikros GitHub arba GitLab, kad įrankis atitiktų procesą, kuriuo komanda jau pasitiki.
Atvirasis kodas pagal nutylėjimą
Viešos repozitorijos, dokumentuoti API ir MCP serveriai, kad programuotojai galėtų patikrinti, išplėsti ir patys talpinti (self-host) tai, ką kuriame.
Kodėl verta dirbti su mumis
Jūsų kūrėjų įrankių partneris
Patys kuriame ir prižiūrime kūrėjų platformą, todėl žinome, kas genda: agentų patikimumas, sandbox kaina, paslapčių (secrets) tvarkymas ir prižiūrėtojų pasitikėjimas.
Su agentais dirbame kasdien
Savo produktus kuriame su programuojančiais agentais, todėl žinome, kur jie patikimi, kur reikia patikros ir kaip parodyti jų darbą.
Saugumas nuo pat pagrindų
Sugeneruotas kodas niekada neveikia su prieiga prie paslapčių ar produkcijos, ir kiekvienas pakeitimas prieš diegimą pereina peržiūros žingsnį.
Developer experience pirmiausia
Įrankiai, kurie tinka terminalui, redaktoriui ir pull request, dokumentuoti taip gerai, kad programuotojas pradeda dirbti nieko neklausdamas.
Sukurkime jūsų kūrėjų platformą
Ar jums reikia programuojančio agento jūsų produkte, sandbox peržiūros pipeline'o, ar bendradarbiavimo proceso jūsų atvirojo kodo projektui: pasikalbėkime apie tai, ką kuriate.